A superfície
não é todo
o sistema.

Pentest, Red Team e gestão de vulnerabilidades executados por quem ataca de verdade — para você enxergar o que existe abaixo da superfície antes de um adversário.

Metodologia OWASP PTES NIST SP 800-115 MITRE ATT&CK
Profundidade do teste descendo
  1. 0 mSuperfíciePerímetro externo, DNS, serviços expostosRecon
  2. -3 mAplicaçãoWeb, APIs REST/GraphQL e mobilePentest
  3. -6 mIdentidadeCredenciais vazadas, phishing, pretextingRed Team
  4. -9 mRede internaActive Directory, movimentação lateralPentest
  5. -12 mO porãoOnde está o impacto real no negócioAlvo
superfície ≠ sistema▼ vamos mais fundo

Empresas que já confiaram na Porão

Do escopo ao reteste, sem surpresas.

Um engajamento previsível, com regras de engajamento e janelas de teste combinadas para reduzir ao máximo o impacto na sua operação.

  1. 01

    Escopo

    Definimos alvos, regras de engajamento e janelas de teste junto com o seu time.

    Saída: plano e prazo
  2. 02

    Reconhecimento

    Mapeamos a superfície exposta: ativos, tecnologias e credenciais vazadas.

    Saída: mapa de ataque
  3. 03

    Exploração

    Exploração manual e controlada para provar o impacto real — não só listar CVEs.

    Saída: evidências
  4. 04

    Relatório

    Técnico para quem corrige, executivo para quem decide. Os dois, sempre.

    Saída: 2 relatórios
  5. 05

    Reteste

    Validamos as correções das vulnerabilidades críticas e altas, incluído no escopo.

    Saída: correção confirmada

Atacamos para que ninguém mais possa.

Somos uma empresa especializada em segurança ofensiva, focada em identificar, explorar e mitigar vulnerabilidades antes que elas sejam exploradas por agentes maliciosos — com metodologia consolidada, ética e profissionais certificados.

Exploração manual

Cada achado é validado tecnicamente. Nada de relatório de scanner com falsos positivos.

Dois públicos, dois relatórios

Evidências, CVSS e reprodução para o time técnico; riscos claros para a diretoria.

Reteste incluído

O trabalho só termina quando a correção das falhas críticas e altas é confirmada.

Contexto de negócio

Priorizamos pelo impacto real na sua operação, não apenas pela nota da vulnerabilidade.

Exemplo ilustrativo de achadoRelatório técnico

PS-EX-007 Alta CVSS 8.1

IDOR expõe faturas de outros clientes

Ativo
api.exemplo.com.br — /api/v2/invoices
Impacto
Usuário autenticado acessa dados fiscais de qualquer cliente alterando o ID.
Correção
Validar a posse do recurso no back-end em toda requisição.
# sessão do usuário A, recurso do usuário B
GET /api/v2/invoices/10482 HTTP/2
Authorization: Bearer eyJhbGciOi…(usuário A)

HTTP/2 200 OK
{"owner":"cliente-b","cnpj":"**.***.***/0001-**",…}
AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:NReteste: corrigido ✓
Quem executa os testes.

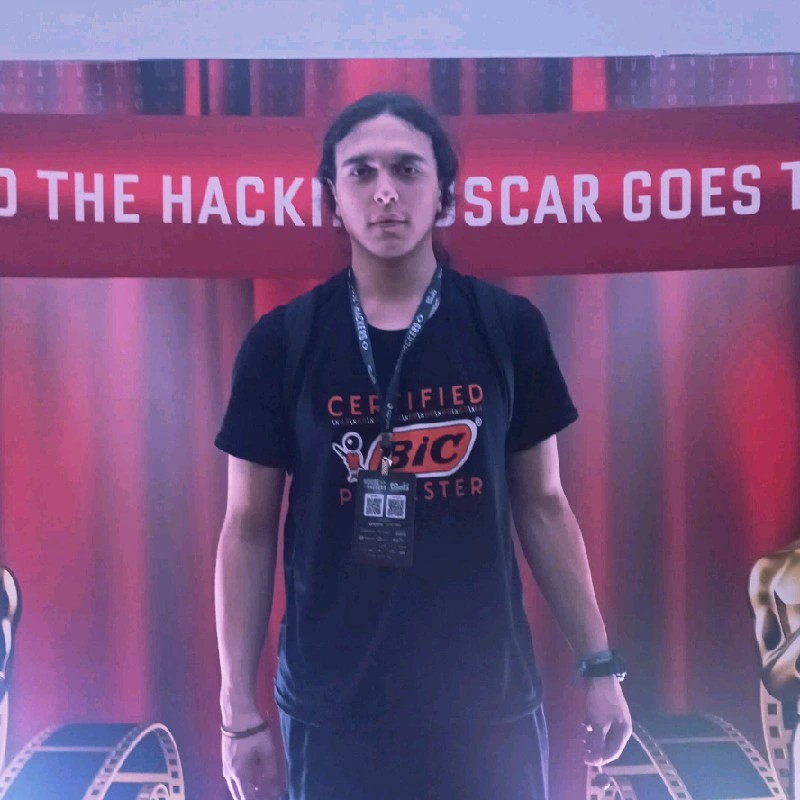
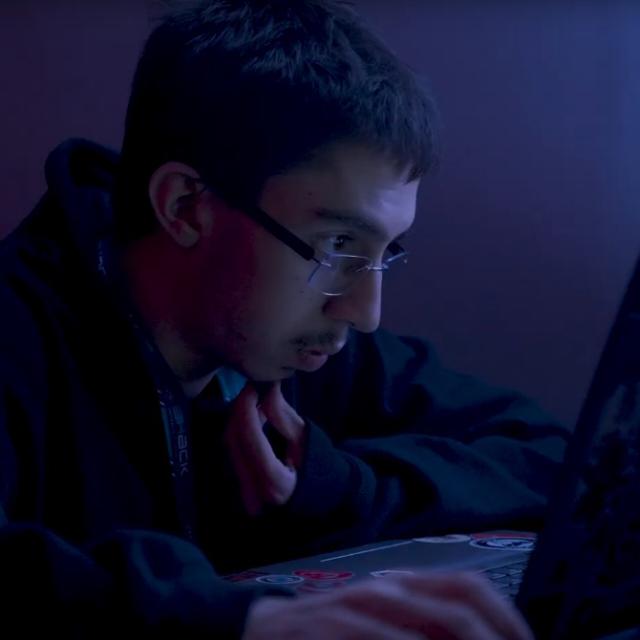
Operadores ofensivos com experiência em ambientes reais — as mesmas pessoas que conversam com você no escopo assinam o relatório.

Bruno Imperador

Bruno Imperador

Pentester & Red Team Operator

WebAPIMobileCloudRede InternaConsultorPriorização por riscoRemediaçãoAdversary SimulationMovimentação lateralEvasão de defesasC2 & evasão
Diogo Scrivano

Diogo Scrivano

Pentester & Red Team Tool Developer

WebAPICloudRede InternaLógica de negócioConsultorMétricas & MTTRBlue TeamAdversary SimulationEngenharia socialDesenvolvimento de ferramentasValidação de detecção

Certificações da equipe

DCPT CEH CyberOps CTIP CPTP CCP CISO

Sua empresa pode
ser a próxima.

Ataques acontecem todos os dias. A pergunta não é "se", mas "quando". Conte o seu cenário e respondemos em até 1 dia útil.